AI 보급 맞물려 해킹 위협 폭발적 증가
올 7월까지 공공부문 공격시도 15억건
정부 민간 가리지 않고 ‘속수무책’ 뚫려
흩어진 사이버 안보 기능 통합작업 절실
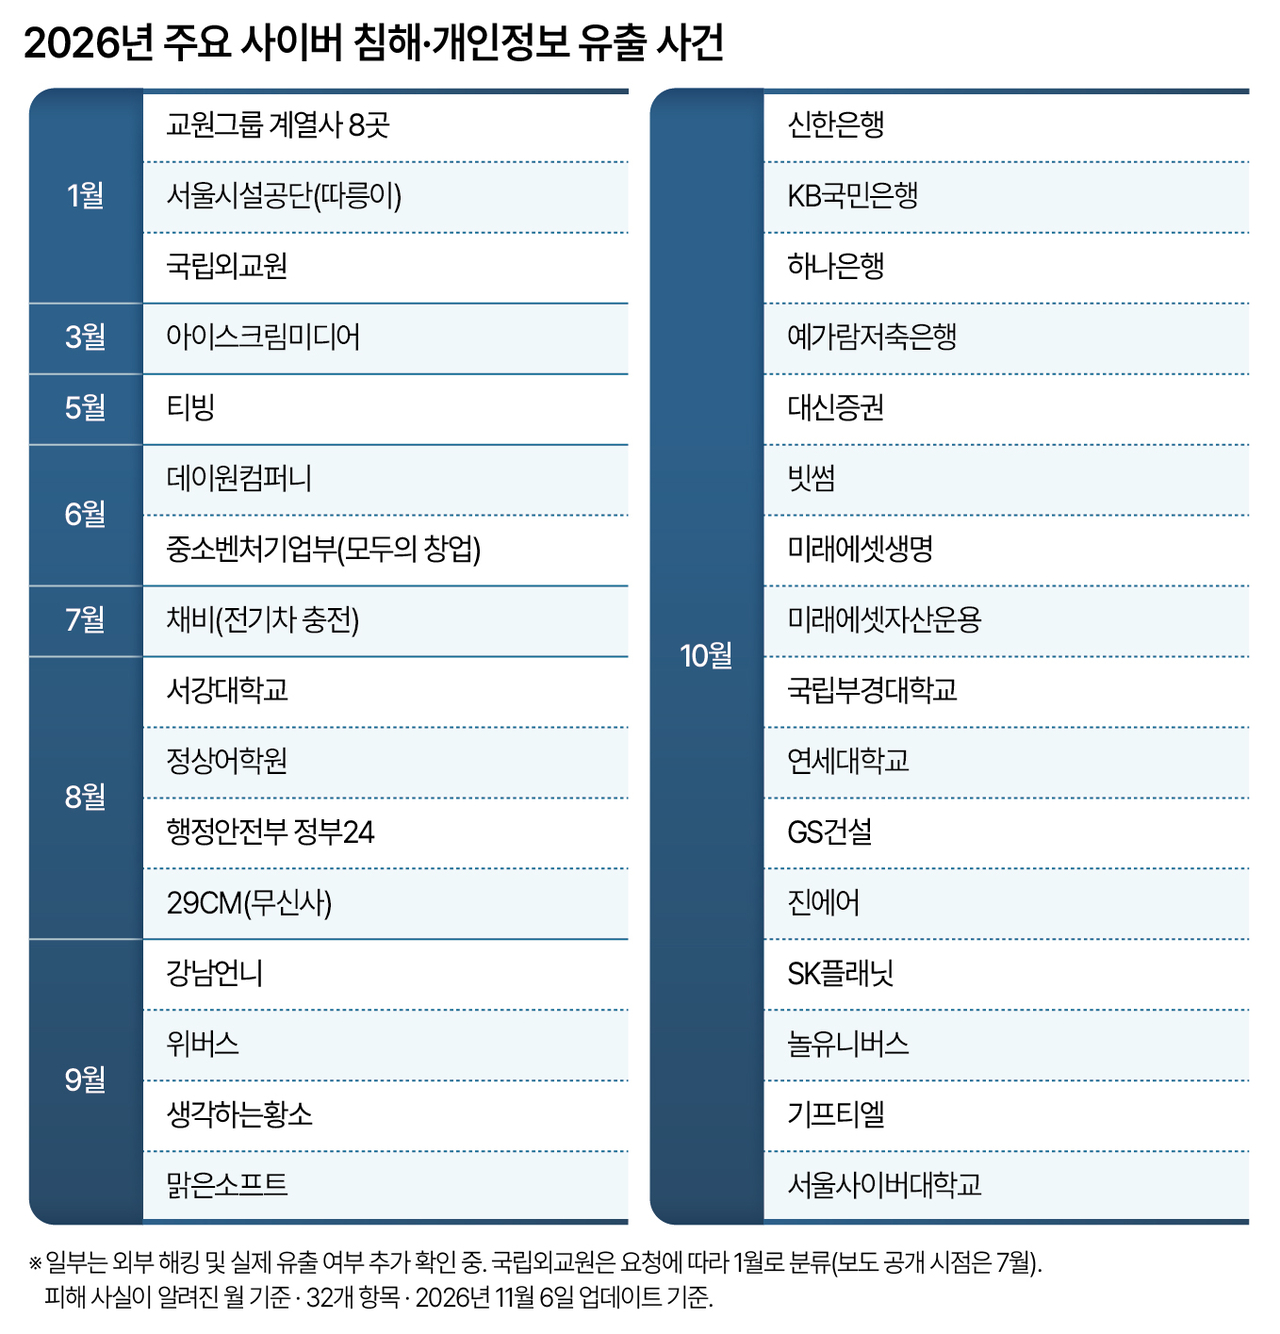
[헤럴드경제=김아린·김도윤 기자] 대통령 순방 전용기 탑승자 명단부터 금융사 신용정보까지 공공과 민간을 가리지 않고 정보가 새고 있다. 인공지능(AI)의 확산으로 사이버 공격의 문턱은 낮아졌지만 보안 관행은 달라진 공격 방식을 따라가지 못하고 있다는 지적이 제기된다.
정부 관계자들은 해킹 사고가 늘어난 배경 중 하나로 AI를 꼽았다. 경찰청 관계자는 헤럴드경제에 “AI 활용으로 사이버 공격이 쉬워지면서 범행도 늘었다”고 설명했다. 과거에는 전문 해커가 공격 대상의 취약점을 분석해 침투했지만 지금은 AI 명령어(프롬프트)만으로도 공격이 가능하다는 것이다.
최우혁 과기정통부 정보보호네트워크정책실장은 지난달 15일 국회 과학기술정보방송통신위원회 국정감사에서 “AI 해킹은 동시다발적으로 아주 짧은 시간에 자동으로 수행된다는 것이 특징”이라고 말했다. 최 실장은 최근 금융권을 겨냥한 공격과 관련해 중국산 자율형 해킹 도구 ‘아르텍스’의 흔적을 근거로 AI가 쓰였을 가능성을 추정하고 있다고도 했다.
올해 들어 7월까지 공공부문을 겨냥한 사이버 공격 및 공격 시도는 15억7000만여 건에 달하는 것으로 파악됐다. 국회 행정안전위원회 소속 박정현 더불어민주당 의원실이 중앙행정기관 44곳과 광역자치단체 17곳 등에서 제출받은 자료에 따르면 올 1~7월 보안장비가 자동 탐지한 사이버 공격과 공격 시도는 하루 평균 740만여 건이었다. 자동 탐지된 사례 가운데 담당자가 실제 공격으로 확인한 것은 35만3748건으로 지난해 같은 기간 17만3053건의 두 배를 넘었다.
한 사이버 안보 관계자는 “우리의 보안 시스템은 과거에 머물러 있는 사이 공격 방식은 급변했다”며 “그간 형식적으로만 해오던 보안을 실질적으로 해야 하는 시점이 온 것”이라고 말했다.
보안 의식 뒤처져…내부 과실로 인한 유출도 빈번
유출이 일어난 기관과 기업이 사고에 앞서 보안 관리 책임을 다했는지 따져봐야 한다는 지적도 있다. 사이버 안보 분야의 한 전직 고위 당국자는 “보안 점검을 나가면 정작 기관이 비밀번호 설정이나 망분리 등 기본적인 보안 수칙조차 지키지 않고 있다가 사고가 발생한 경우가 상당하다”고 말했다. 그러면서 “정보를 관리하는 기관부터 보안 의식을 바꿔야 한다”고 꼬집었다.
앞서 2023년 중앙선거관리위원회에 대한 국가정보원·한국인터넷진흥원(KISA)·선관위의 합동 보안 점검 결과 선관위가 내부 시스템에 ‘12345’처럼 단순하고 누구나 추측할 수 있는 비밀번호를 사용한 사실이 드러났다. 선관위는 당시 비밀번호 관리 문제가 드러난 프로그램은 한 개였으며 점검 직후 비밀번호를 변경했다고 밝혔다.
실제로 공공기관 개인정보 유출 사고는 기관 내부의 업무상 과실이 원인인 경우가 외부 해킹보다 많은 것으로 나타났다. 개인정보보호위원회가 국회 정무위원회 소속 박성훈 국민의힘 의원실에 제출한 자료에 따르면 2022년부터 올해 8월까지 처분이 완료된 공공기관 개인정보 유출 사고 144건 가운데 업무상 과실로 인한 사고는 86건(59%)이었다. 해킹에 따른 사고 37건(25%)의 2.3배다. 144건의 사고로 유출된 개인정보는 총 901만9433건에 달했다.
지난 6월 유럽 순방을 앞두고 이재명 대통령 부부를 비롯한 공군 1호기 탑승자 정보가 온라인에 노출된 사건과 관련해서도 정부는 내부 유출 가능성을 염두에 두고 조사를 벌이고 있다.
李대통령, ‘사이버 안보 총괄 기구’ 설치 지시
범정부 대응 기본법, 역대 국회서 번번이 무산
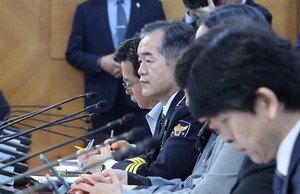
해킹 사고가 잇따르자 이재명 대통령은 범정부 차원의 대책 마련을 지시했다. 이 대통령은 지난 3일 국무회의에서 “최근 국내외에서 보안 취약점을 악용한 해킹 공격이 잇따르고 있다”며 “흩어져있는 보안 기능을 총괄하고 조정할 수 있는 강력하고 실효적인 사이버 보안 ‘차르’ 기구 구성을 적극 검토하라”고 했다.
국가 사이버 안보 컨트롤타워의 부재는 그간 꾸준히 지적됐다. 사이버 안보 위협에 국가 차원에서 통합 대응하기 위한 국가사이버안보 기본법은 역대 국회에서 여러 차례 발의됐지만 입법으로 이어지지는 못했다. 현재 사이버 안보 관련 규정은 정보통신망법·정보보호산업법 등 여러 개별 법에 흩어져있다.
권헌영 고려대 정보보호학과 교수는 “중국 등 국가 배후 사이버 공격이 많이 발생하고 있고 AI 보급으로 범죄의 보편화가 이루어진 상황에서 지금의 경찰력으로는 대응에 어려움을 겪고 있을 것”이라고 진단했다. 그러면서 “경찰뿐 아니라 국정원, 국방부 등 국가 자원을 전부 동원해 통합 대응할 수 있도록 국가 운영 체계가 바뀌어야 한다”며 “정부의 공동 관리·대응을 위한 법이 제정될 필요가 있다”고 강조했다.
박보라 국가안보전략연구원 미래전략연구실 연구위원은 “사이버 안보는 국정원(정부)-사이버작전사령부(군)-KISA(민간) 3각 체계로 작동하고 있는데 이들이 협력 대응하기 위한 법적 기틀을 먼저 만들어야 한다”고 지적했다. 이어 “해킹 조직들은 관과 민간을 가리지 않기 때문에 사이버 안보 체계에 기술을 선도하는 민간에서도 참여할 수 있도록 보장해야 한다”고도 했다.
arin@heraldcorp.com
kido@heraldcorp.com