기업에 맡긴 내 개인정보 유출은 다반사
‘과도한 정보수집’ 지적…보안에도 소홀
수사는 늦고…배상금 몇푼 받기 어려워
[헤럴드경제=김아린·김도윤 기자] “한 사람의 인생에 대한 온갖 정보가 모조리 털렸는데 이렇게 어영부영 넘어가는 건지 분통이 터집니다”
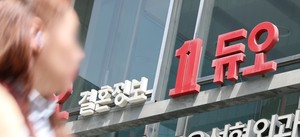
지난해 1월 발생한 결혼 중개 업체 ‘듀오’ 개인정보 유출 피해자 서울 직장인 40대 남성 김모 씨는 헤럴드경제에 “여전히 아무런 사과나 보상을 받지 못했다”며 이같이 말했다. 주민등록번호부터 키와 몸무게, 학력, 자가용 브랜드, 부모님 자산과 직장 주소까지. 김씨의 경우 이번 사고로 유출된 개인정보는 49개 항목에 달했다. 사생활을 속속들이 들여다볼 수 있는 방대한 정보가 외부로 유출된 셈이다.
경찰은 2년이 다 되어가도록 듀오의 개인정보 유출 사건을 수사하고 있다. 하지만 경찰의 수사 대상은 사이버 공격을 감행한 해커이지 정보 유출 사고를 낸 기업은 아니다. 경찰청 관계자는 “(사고가 발생한) 피해 기업의 경우 안전관리 의무 위반 등이 문제가 될 수 있으나, 이는 형사 처벌이 아닌 과태료나 과징금 대상”이라고 했다.
공격 배후가 해외에 있거나 해외 서버를 경유하는 사이버 범죄 특성상 추적이 어렵고 국제 공조도 필요해 수사가 장기화하고 있다. 지난해 4월 발생한 SK텔레콤 유심(USIM) 정보 유출 사건은 경찰이 해킹범의 정체를 밝혀내는데 난항을 겪으면서 미궁에 빠져 있다. 같은 해 9월 처음 알려진 롯데카드 대규모 정보 유출 사건 역시 수사 초기 외부 해커의 소행으로 파악됐지만 경찰은 아직 범인을 특정하지 못한 채 추적을 이어가고 있다.
5년간 유출된 주민등록번호 ‘288만 건’
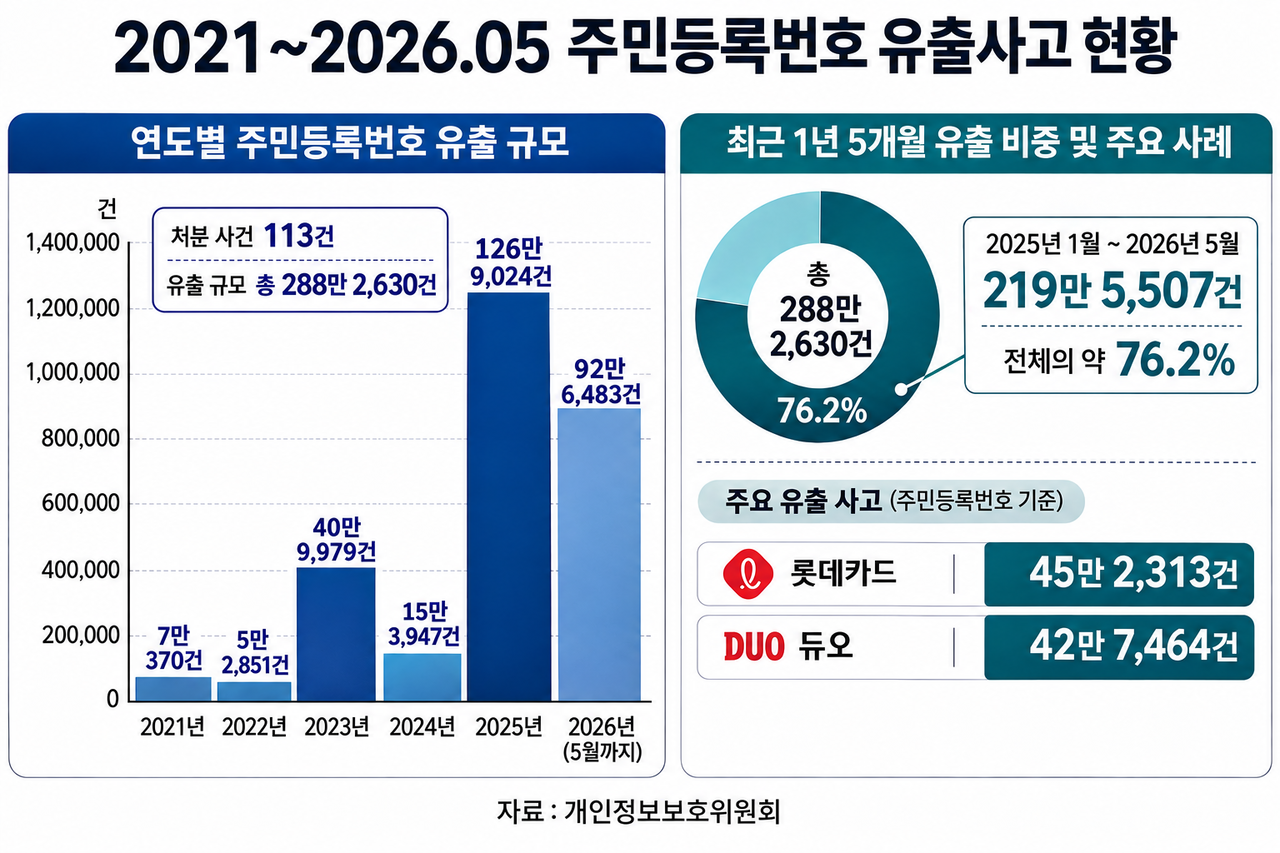
지난 5년간 각종 보안 사고로 유출된 개인정보는 수백만 건에 이른다. 개인정보보호위원회가 국 정무위원회 소속 박성훈 국민의힘 의원실에 제출한 자료에 따르면 2021년부터 올해 5월까지 유출이 확인된 주민등록번호는 288만2630건에 달했다.
이 가운데 76%인 219만5507건이 지난해 1월부터 올해 5월까지 불과 1년 5개월 사이에 유출됐다. 이 기간 대규모 해킹·개인정보 유출 사고가 연달아 발생하면서다. 개인정보위에 따르면 듀오 사건으로 유출된 주민등록번호는 42만7464건이다. 롯데카드 사건에서는 주민등록번호 45만2314건이 유출된 것으로 파악됐다.
경기 고양에 사는 지모(34) 씨는 “올해 유출 안내 문자를 너무 많이 받아서 어디서 얼마나 털린 건지 정리도 안된다”며 “이미 개인정보는 공공재가 된 것 같은데 전 국민 주민등록번호를 재발급해야 하는 것 아닌가 싶다”고 말했다.
피해자들은 구제를 위해 발품을 팔아 직접 소송에 나서야 하는 상황이다. 듀오에서 자신의 회원정보가 유출된 김씨는 “(듀오 유출 정보는) 단순 개인정보 수준이 아니라 어떻게 악용될까 걱정된다”고 말했다.
주민등록번호는 유출되면 명의도용 등 추가 피해로 이어질 가능성이 있다. 하지만 유출됐다는 사실만으로 배상금을 받기는 까다롭다. 유출로 인해 금전적인 피해가 발생했다는 점은 별도로 입증해야 한다. 단순 유출로 인한 손해가 인정되더라도 위자료는 통상 1인당 10만~30만원 수준에 그친다. 유심 해킹 사고와 관련해 개인정보보호위가 SK텔레콤에 제시한 배상안도 피해자 1인당 30만원이었다.
드라마 보는데 연락처, 생년월일 요구
“목적에 어긋나…과도한 정보 수집”
해킹이 급증하면서 기업들의 정보 보관 관행도 도마 위에 올랐다. 서비스 이용에 필요한 범위를 넘어 개인정보를 무작정 요구하는 방식도 바뀌어야 한다는 지적이다.
법무법인 뉴로이어 소속 김민지 변호사는 “듀오의 경우 주민등록번호를 수집할 이유가 없는데, 수집했다가 유출돼 문제가 됐다”며 “서비스 이용에 불필요한 정보까지 관행처럼 수집하는 행태는 개선돼야 한다”고 했다. 개인정보보호법은 개인정보를 수집할 때 목적에 필요한 최소한의 정보만 수집하도록 규정하고 있다.
지난 6월 개인정보 유출 사고가 난 온라인 동영상 서비스 플랫폼인 티빙은 이름·성별·생년월일·이메일 주소 등을 이용을 위해 반드시 제공해야 하는 ‘필수 수집 정보’로 요구했다. 법무법인 지향은 집단소송 안내문에서 이를 “과도한 개인정보 수집의 강제”라고 했다.
박보라 국가안보전략연구원 미래전략연구실 연구위원은 “한국 사회가 고도로 디지털화한 수준에 비해 보안에 대한 투자는 전반적으로 박하다”고 꼬집었다.
실제 지난달 연쇄 사이버 공격의 표적이 된 주요 은행들은 보안 관련 예산 집행이 저조했다. 박성훈 의원실이 확보한 자료에 따르면 지난해 국민은행과 수협은행의 정보보호 예산 집행률은 각각 58%, 60%에 그쳤다. 이 밖에도 금융당국 검사에서 암호화 의무 위반, 백신 소프트웨어 미설치 등 기본적인 보안 수칙조차 지키지 않은 사실이 드러났다.
권헌영 고려대 정보보호학과 교수는 “정보 주체인 개인도 개인정보 수집에 동의하기 전 ‘왜 내 정보가 이렇게 많이 필요한가’를 꼼꼼히 따져야 한다”며 “개인정보 이용에 관대하게 동의해서는 안 된다”고 강조했다.
arin@heraldcorp.com
kido@heraldcorp.com