송금 후 복구 사례 없어…“해커들 복구 능력 의구심”
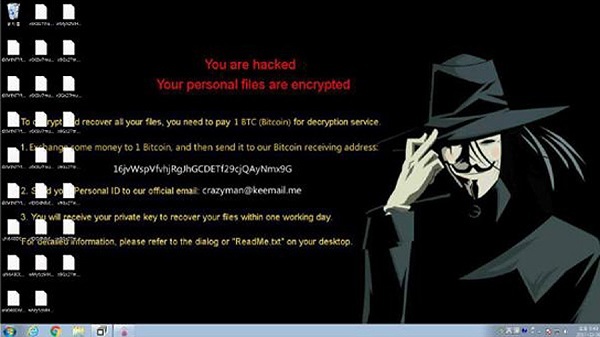
[헤럴드경제]지구촌을 휩쓴 워너크라이(WannaCry) 랜섬웨어로 피해를 본 국내 기업이 14곳으로 확인됐다.
랜섬웨어 공격이 이틀째 소강 상태를 이어간 가운데 공격자들이 파일을 복구하는 대가로 돈만 받고 실제로 파일을 복구할 가능성은 희박하다는 분석이 나오면서 피해 기업들의 우려가 커지고 있다.
17일 한국인터넷진흥원(KISA)에 따르면 지난 13일부터 이날 오후 5시까지 국내 기업 14곳이 피해 신고를 했고 기술 지원을 받기로 했다. 의심 신고는 총 16건이 접수됐다. 감염 의심 신고는 KISA가 랜섬웨어 감염을 직접 확인하지는 않았지만, 해당 기업을 통해 관련 문의와 유사 증상이 접수된 사례를의미한다.
118 전화 상담센터를 통한 랜섬웨어 관련 문의는 5천189건이었다. 지난 15일 2천863건, 16일 1천256건에 이어 이날은 오후 5시까지 442건의 문의가 들어왔다.
신고하지 않은 기업과 개인까지 합하면 실제 공격 사례나 피해는 이보다 많을 것으로 추정된다.
보안업계는 해커의 요구대로 돈을 보내더라도 파일을 복구할 가능성은 희박한 것으로 보고 있다. 실제로 비트코인을 보낸 뒤 파일을 복구했다는 보고는 아직 없는 것으로 알려졌다.
게다가 해커들이 처음부터 파일을 복구해 줄 의도가 없었다는 분석도 나온다. 글로벌 보안업체 체크포인트는 “워너크라이 개발자가 파일을 복구할 능력이 있는지조차 의심스럽다”며 “공격자가 요구하는 ‘몸값’을 지불하지 않는 게 좋다”고 조언했다.
power@heraldcorp.com

Google News
에서 헤럴드경제 팔로우