취약점 점검·사고 보고·위협 정보 공유 등
실효성 있는 보안 기준 마련 제안
카자흐스탄 AGTECH와 현지화 협력
한국의 AI 보안 기술과 운영 경험 공유
[헤럴드경제=윤채영 기자] 인공지능(AI)을 활용한 사이버 공격이 고도화하면서 기업과 공공기관의 보안 대응 역량을 높이고 관련 법·제도를 정비해야 한다는 제언이 나왔다. AI 기술 도입이 빠르게 확대되는 만큼 취약점 관리와 침해사고 대응 체계를 함께 강화해야 한다는 지적이다.
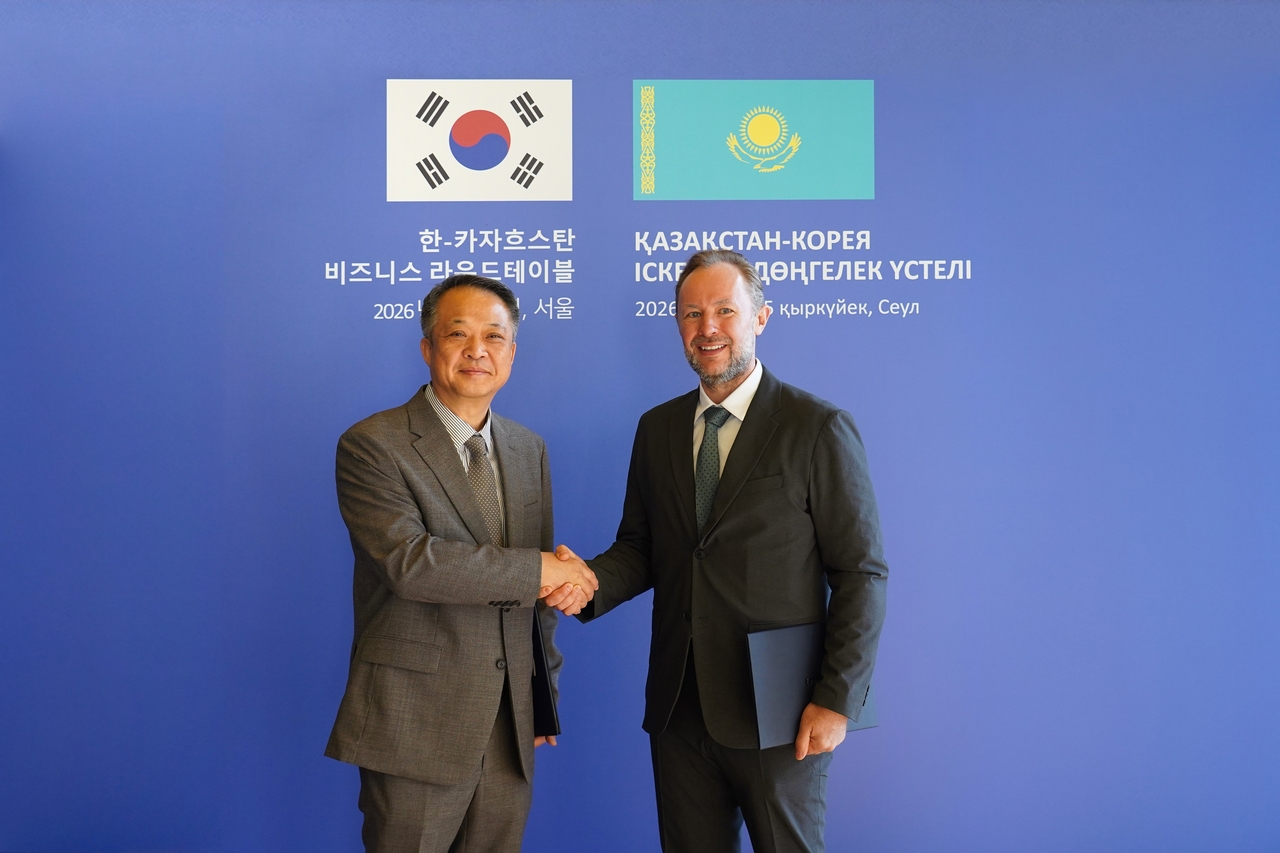
방윤성 유엠브이기술 대표는 지난 15일 서울에서 한·카자흐스탄 정상회담을 계기로 열린 ‘한·카자흐스탄 비즈니스 라운드테이블’에 참석해 “AI를 활용한 공격의 속도와 범위가 커지는 상황에서 우리도 보안 대비를 서둘러야 한다”며 “기술 개발과 함께 현장에서 작동하는 보안 기준과 법적 책임을 정비하는 일이 시급하다”고 밝혔다.
방 대표는 주요 시스템에 대한 상시 취약점 점검과 보안 업데이트 이행, 침해사고 보고 및 위협 정보 공유 등을 우선 과제로 제시했다. AI 개발사와 서비스 운영사, 이용 기관별 보안 책임을 구체화하고 위험 수준에 따른 점검·검증 기준도 마련해야 한다고 주장했다. 보안 인력과 예산이 상대적으로 부족한 중소기업에는 별도의 기술 지원이 필요하다고 덧붙였다.
방 대표는 “보안 규제는 실제 공격을 탐지하고 피해 확산을 막을 수 있는지를 확인하는 방향이어야 한다”며 “현행 법제의 적용 범위와 중복을 점검하고 필요한 보안 의무와 지원 근거를 법제화하는 논의를 서둘러야 한다”고 강조했다.
해외 사이버보안 당국도 AI 발전으로 사이버 공격에 대응할 수 있는 시간이 줄어들 수 있다고 경고하고 있다. 캐나다 사이버보안센터는 지난 6월 첨단 AI가 취약점 발견과 악용을 가속할 수 있다고 지적했다. 영국 국가사이버보안센터(NCSC)도 AI가 2027년까지 사이버 침입의 규모와 피해를 키울 가능성이 있다고 전망한 바 있다.
유엠브이기술은 이날 카자흐스탄 기업 AGTECH와 현지 기술 협력을 위한 업무협약(MOU)도 체결했다. 유엠브이기술에 따르면 양사는 카자흐스탄의 운영 환경과 규격에 맞춘 보안 소프트웨어 개발을 추진할 계획이다.
방 대표는 “대한민국이 AI 강국으로서 신뢰를 얻으려면 AI를 안전하게 운영하고 지킬 수 있는 역량도 함께 보여줘야 한다”며 “국내 보안 대응력을 높이는 데 힘을 보태고 그 과정에서 축적한 AI 보안 기술과 운영 경험을 카자흐스탄과 공유하겠다”고 말했다.
thanks@heraldcorp.com