김용만 “회의만 하다 사고…금감원이 직접 전수조사해야” 질타
금감원장 “현실적 한계 있지만 전수조사에 준하는 수준으로 점검”
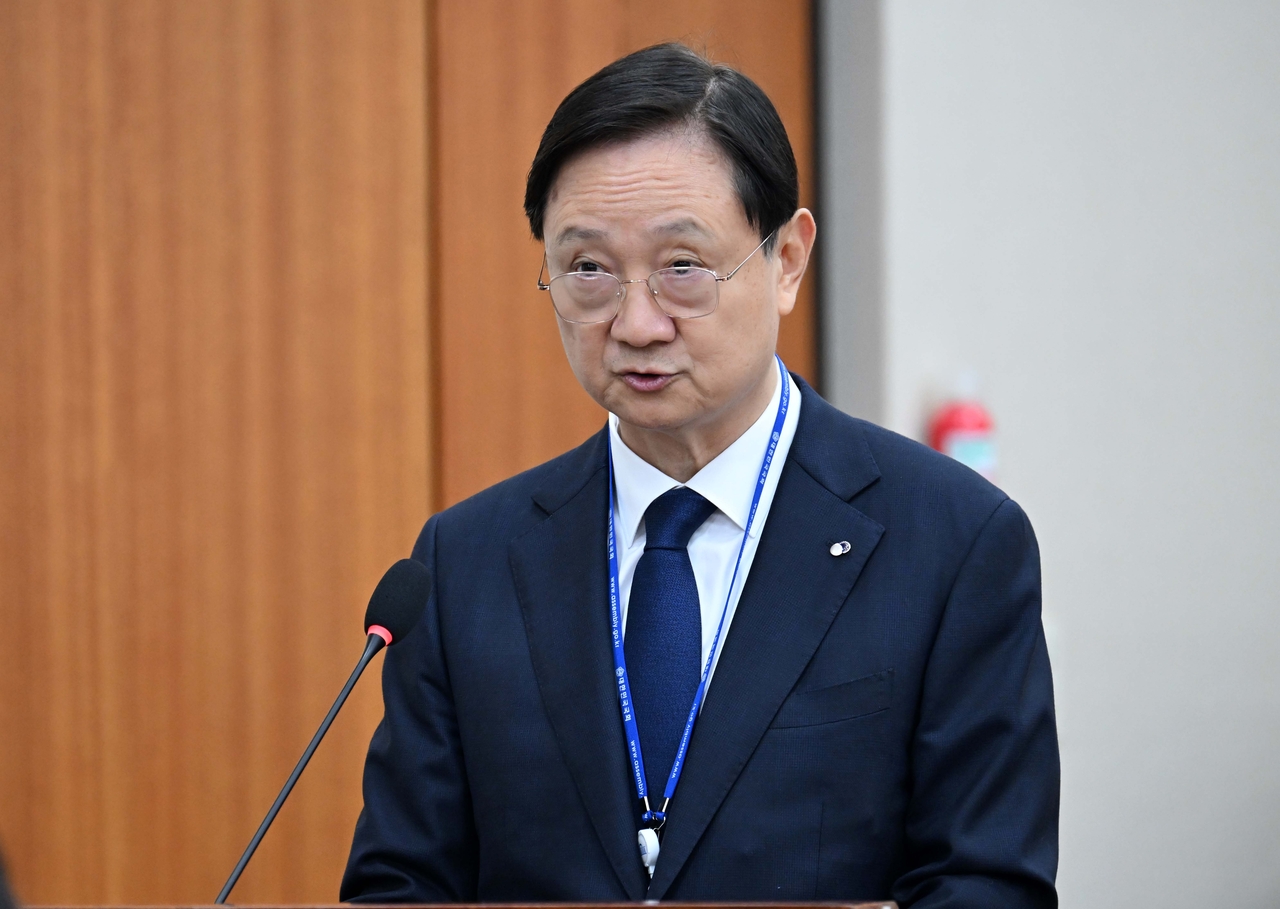
[헤럴드경제=정호원 기자] 이찬진 금융감독원장이 최근 금융권 해킹·개인정보 유출 사고와 관련해 최고경영자(CEO)의 내부통제 기준 관리의무 위반 책임을 묻는 첫 사례가 될 수 있다는 입장을 내놨다. 사이버보안 사고로 CEO의 내부통제 책임이 다뤄지는 첫 사례가 될 전망이다.
이 원장은 19일 국회 정무위원회의 금감원 국정감사에서 김용만 더불어민주당 의원의 질의에 “사이버보안 해킹 사건과 관련해 최초로 CEO의 내부통제 기준 관리 책임 의무가 다루어지는 사안이 될 것”이라고 말했다.
김 의원은 이날 금융당국의 보안 점검이 실질적인 대응보다는 회의 위주로 이뤄져 사고를 막지 못했다고 지적했다. 그는 “사고 발생 바로 2주 전에 금융보안원에서 각 은행 보안 담당자를 불러 금융 AI 보안위협 세미나를 했고, 지난 6월에도 금융회사 사고대응 역량 강화 회의를 열었다”며 “그런데도 이런 사고가 터진다”고 말했다.
김 의원은 보안 문제가 제1금융권뿐 아니라 2금융권에서도 반복되고 있다고 짚었다. 그는 “10월 8일 12개 항목을 조사해 보니 555곳 중 130여곳이 보안 미흡으로 나왔다”며 “금감원이 직접 전수조사해야 한다고 생각한다”고 요구했다.
이에 이 원장은 “(전수조사에는) 현실적인 한계가 있다”면서도 “일단 취약 부분은 전수조사를 먼저 했고, 지금 샘플링 조사를 하려고 하는데 최대한 전수조사에 준하는 정도로 하겠다”고 답했다.
김 의원은 망분리 규제 완화 일정이 미뤄진 점도 문제 삼았다. 그는 “금융사 사고가 자꾸 반복되니 원래 예정돼 있던 7일에서 밀렸다”며 “AI 해킹을 AI로 대응하려면 망분리 규제 완화가 필요하다고 생각하지 않느냐”고 물었다.
이 원장은 “지금 (망분리 규제 완화를) 전면적으로 하기는 좀 어려운 상황”이라며 “기본에 충실하면서 AI 보안체계로 단계별로 전환해야 하는 부분이 있는 것 같다”고 설명했다. 이어 “외부 노출 부분을 최소화하면서 기본에 충실한 것부터 먼저 진행하는지 점검하려는 게 저희 기본 스텝”이라고 덧붙였다.
won@heraldcorp.com